'스파이 칩'에 뚫린 콜드월렛…코인은 어떻게 사라졌나
간단 요약
- 프랑스 하드웨어 지갑 업체 레저 제품에서 변조를 통한 자산 탈취가 발생해 피해 규모가 9000만달러를 넘는다고 전했다.
- 범죄조직이 레저 정품 기기에 맞춤형 부품을 삽입해 복구 문구를 탈취, 지갑을 복원해 자산을 빼냈다고 밝혔다.
- 이번 사건으로 하드웨어 지갑, 보안칩, 유통 경로 등 운영 전반이 가상자산 보관의 위험 요소로 부각됐다고 전했다.
기간별 예측 흐름 리포트

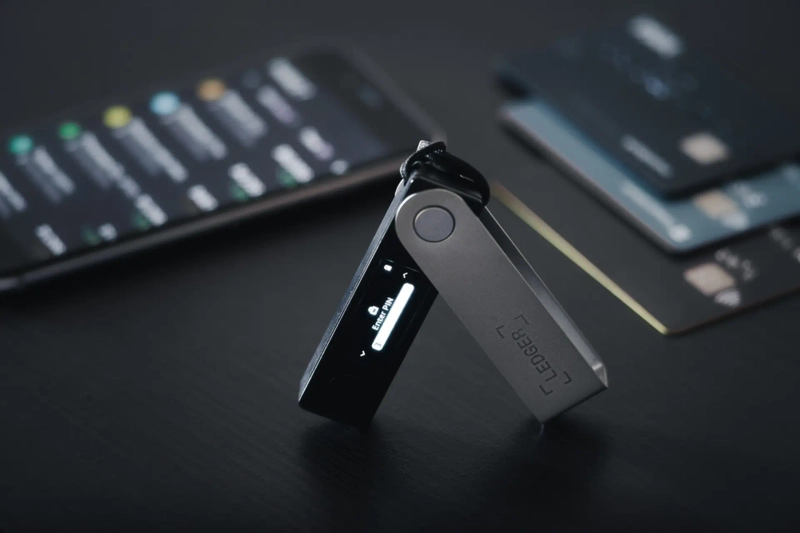
가상자산(암호화폐)을 안전하게 보관하려고 산 하드웨어 지갑이 자산 탈취의 통로가 됐다. 범죄조직이 기기를 뜯어 악성 부품을 숨긴 뒤 다시 유통한 것이다. 인터넷과 분리해 개인키를 보관하는 방식만으로는 제조·유통 과정의 위험까지 막기 어렵다는 지적이 나온다.
17일(현지시간) 블룸버그에 따르면 프랑스 하드웨어 지갑 업체 레저의 제품과 관련한 자산 탈취 신고가 지난 9일 시작됐다. 블록체인 연구자들이 추산한 피해 규모는 9000만달러를 넘는다. 조사 대상으로 지목된 말레이시아 판매업체 크립토빌리스는 영업을 중단했다. 쿠알라룸푸르 매장 입구에는 지난 10일자로 '별도 공지가 있을 때까지 임시 휴업한다'는 안내문이 붙었다.
레저는 지난 15일 공식 발표에서 고도로 조직화된 범죄집단이 정품 기기에 맞춤형 부품을 삽입했다고 밝혔다. 공격자들은 수개월에 걸쳐 제품을 확보한 뒤 변조해 동남아시아 재판매 경로로 유통했다. 복구 문구를 수집하는 서버와 자산 탈취·세탁을 위한 별도 인프라도 구축했다는 게 회사 설명이다.
공격의 표적은 지갑 화면에 표시되는 복구 문구였다. 이는 기기를 잃어버렸을 때 다른 기기에서 지갑을 복원하는 데 쓰이는 핵심 정보다. 숨겨진 부품이 초기 설정 과정에서 이 문구를 가로채 이동통신망으로 외부에 전송했다. 공격자는 이를 이용해 피해자의 지갑을 복원하고 자산을 빼낼 수 있었다.
기존 보안칩을 직접 해킹할 필요도 없었다. 화면으로 전달되는 정보를 별도 장치가 읽는 방식으로 보안 장치를 우회했기 때문이다. 레저는 자사 보안칩과 운영체제, 서버가 침해된 것은 아니라고 밝혔다. 다만 보안칩이 정상이어도 다른 부품이 변조된 기기는 기존 정품 인증 절차를 통과할 수 있다는 문제가 드러났다.
변조 의심 신고는 다른 판매 경로에서도 나왔다. 쿠알라룸푸르에서 가상자산 업계에 종사하는 벤 요크는 싱가포르 창이공항의 메타포드 매장에서 레저 플렉스를 구매한 뒤 기기 옆면에서 수상한 흔적을 발견했다고 밝혔다. 뒷면을 억지로 열려고 한 듯한 자국이었다.
요크는 기기를 마운트곡스 전 최고경영자(CEO)이자 현재 티베인랩스를 운영하는 마크 카르펠레스에게 보냈다. 카르펠레스는 "화면에 연결된 맞춤형 커넥터와 이동통신 칩, SIM 카드를 발견했다"고 설명했다. 그는 "개인이 차고에서 부품을 끼워 넣는 수준이 아니다"며 "첩보영화에서나 볼 법한 규모"라고 말했다. 레저는 다른 판매처에서 구매한 제품에 대한 변조 신고도 검토하고 있다.
하드웨어 지갑을 둘러싼 보안 사고는 이번이 처음이 아니다. 앞서 코인카이트 제품에서는 소프트웨어 결함으로 약 1억3000만달러 상당의 비트코인이 탈취된 것으로 추산됐다. 트레저는 배송업체를 통한 정보 유출로 고객 약 6만7000명의 개인정보가 노출됐다. 자산 탈취와 개인정보 유출은 서로 다른 사고지만, 기기 자체뿐 아니라 소프트웨어와 외부 서비스도 보안의 약한 고리가 될 수 있음을 보여준다.
에스메 파우 서틱 자본시장·정책 총괄은 "가상자산 보관이 암호기술뿐 아니라 운영 전반의 위험과 연결돼 있다"고 지적했다. 에너린 플린 페일세이프 CEO도 "한 종류의 공격을 막았다고 다른 위험까지 사라지는 것은 아니다"라고 설명했다.
한편, 레저는 동남아시아와 홍콩의 공식 판매·유통업체에 판매 중단을 요청하고 현지 수사기관과 조사하고 있다. 반품 제품의 재판매를 금지하고, 매장에서는 제품을 별도로 보관했다가 구매 시점에 전달하도록 유통 관리도 강화했다.
황두현 기자
cow5361@bloomingbit.io안녕하세요 블루밍비트 기자입니다.