간단 요약
- 사이퍼마는 북한 연계 해킹 조직 라자루스가 한국을 포함한 전 세계 정부기관과 금융기관을 겨냥한 대규모 사이버 공격을 준비 중이라고 밝혔다.
- 라자루스가 PHP투셸(PHP2Shell) 보안 취약점을 악용해 서버에 침입할 경우 디지털자산 탈취 가능성이 있으며 위험도를 ‘매우 높음’으로 평가했다고 전했다.
- 사이퍼마는 보안 패치 적용과 17일 이후 의심스러운 활동 점검을 권고하며 온라인 거래 플랫폼 등 관련 기관의 각별한 주의를 당부했다고 전했다.
기간별 예측 흐름 리포트

북한 연계 해킹 조직 라자루스가 한국 정부기관과 금융기관 등을 대상으로 대규모 사이버 공격을 준비하고 있다는 주장이 제기됐다. 해킹에 성공할 경우 디지털자산 탈취 가능성이 있어 주의가 요구된다.
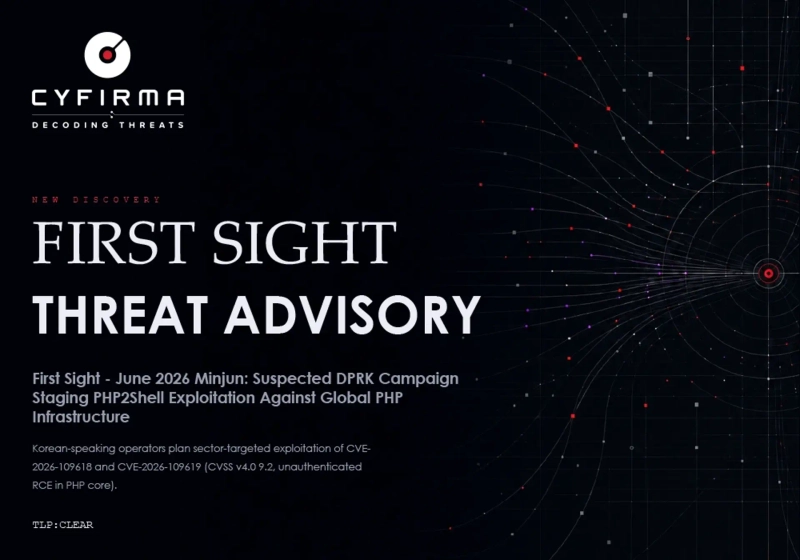
24일 글로벌 사이버 보안 기업 사이퍼마(CYFIRMA)는 공식 홈페이지를 통해 "지난 22일 한국어를 사용하는 해커가 프로그래밍 언어 PHP의 보안 취약점을 악용해 전 세계 정부기관과 금융기관 등을 공격하려는 정황을 포착했다"고 밝혔다. 그러면서 배후를 북한 해킹 조직 라자루스로 지목했다.
공격 대상에는 한국을 비롯해 미국, 일본, 싱가포르, 호주, 유럽연합(EU) 등의 정부기관과 은행, 제조업체, 온라인 거래 플랫폼 등이 포함됐다.
해커들이 노리는 것은 'PHP투셸(PHP2Shell)'이라는 보안 취약점이다. 해당 취약점을 악용하면 별도의 로그인 없이도 웹 서버에 악성코드를 실행할 수 있어 정보 탈취나 시스템 침입으로 이어질 수 있다.
사이퍼마는 이번 공격의 위험도를 '매우 높음'으로 평가했다. 공격 준비 과정에서 인공지능(AI)을 활용한 정황도 포착된 것으로 전해졌다. 다만 구체적인 공격 시점이나 실제 공격 대상은 확인되지 않았다.
특히 사이퍼마는 라자루스가 서버 침입에 성공할 경우 디지털자산 탈취에 나설 가능성이 있다고 경고했다. 이 밖에도 계정 정보 탈취, 랜섬웨어 공격, 기밀 정보 수집 등이 이뤄질 수 있다고 분석했다.
사이퍼마는 피해 예방을 위해 관련 보안 패치를 적용하고, 지난 17일 이후 발생한 의심스러운 활동을 점검할 것을 권고했다.

블루밍비트 뉴스룸
news@bloomingbit.io뉴스 제보는 news@bloomingbit.io