해외 가상자산 사이트 12곳 공격 정황…"지갑 연결 주의"
황두현 기자
간단 요약
- 보안업체 블록에이드는 플랩, 킨츠 외에도 피클파이낸스, 오리가미파이낸스, 플럭스빔 등 총 12곳에서 '스텝 드레이너'가 탐지됐다고 밝혔다.
- 공격자는 DNS 정보를 변조해 정상 주소로 접속해도 악성 페이지로 연결되게 하고, 지갑 사용 권한 승인이나 거래 서명을 유도해 지갑 자산 탈취 위험이 있다고 밝혔다.
- 세드릭 플랩 창업자는 기존 정상 사이트에 지갑을 연결한 이용자는 영향이 없으며, 공지 직전 수십 분간 변조된 사이트에서 지갑을 연결하거나 사용 권한을 승인한 이용자만 위험에 노출됐다고 설명했다.
기간별 예측 흐름 리포트

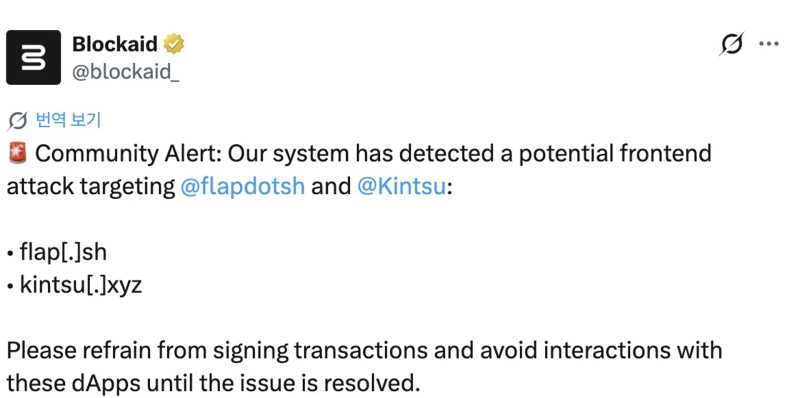
30일(현지시간) 보안업체 블록에이드는 "플랩과 킨츠 이외에도 공격 당한 관련 사이트 10곳을 추가로 확인했다"며 "피클파이낸스와 오리가미파이낸스, 플럭스빔 등의 사이트에서 지갑 자산 탈취 도구인 '스텝 드레이너'가 탐지됐다"고 밝혔다.
공격 대상은 이용자가 지갑을 연결하고 거래를 승인하는 웹사이트 화면이다. DNS 정보가 바뀌면 정상 주소로 접속해도 공격자가 만든 페이지로 연결될 수 있다. 이곳에서 지갑 사용 권한을 승인하거나 거래에 서명하면 자산을 탈취당할 위험이 있다.
세드릭 플랩 창업자 "기존의 정상 사이트에 지갑을 연결했던 이용자는 영향을 받지 않았다"며 "위험에 노출된 대상은 공지 직전 수십 분 동안 변조된 사이트를 방문해 지갑을 연결하거나 사용 권한을 승인한 이용자"라고 설명했다.

황두현 기자
cow5361@bloomingbit.io안녕하세요 블루밍비트 기자입니다.